


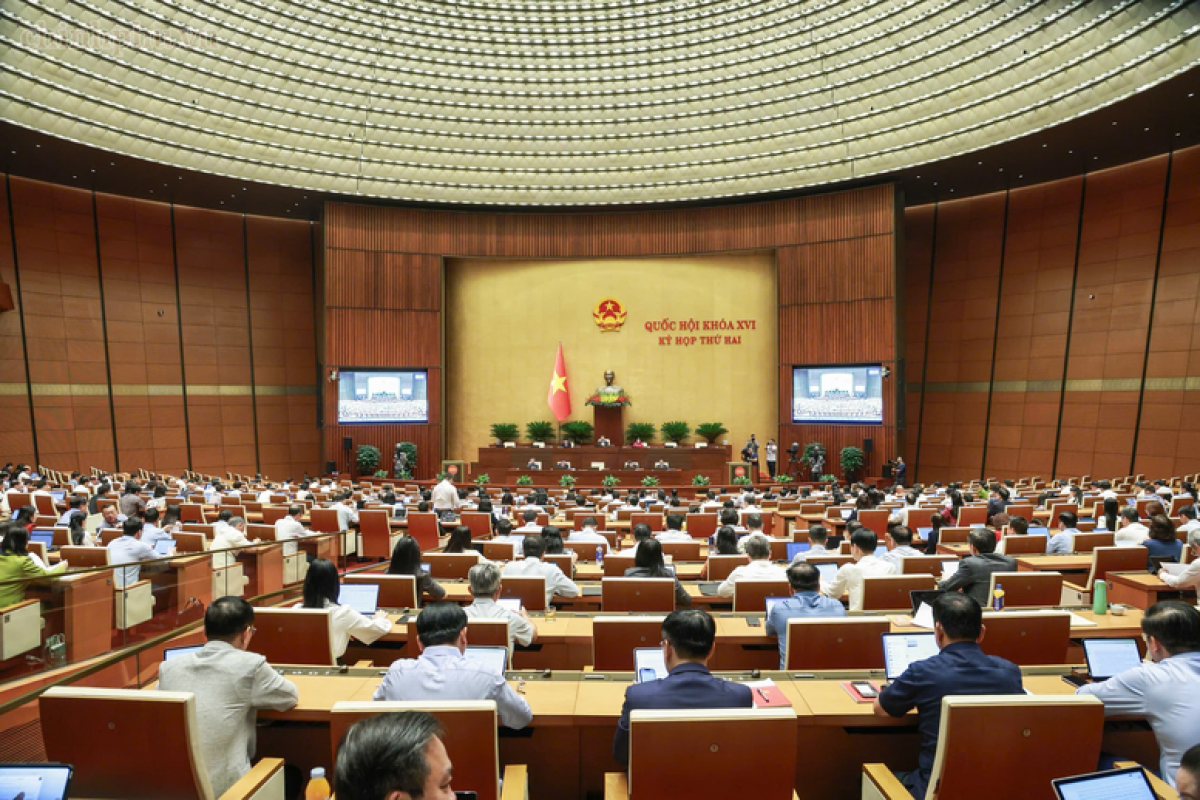
Tiếp tục chương trình kỳ họp thứ 2, Quốc hội khóa XVI, sáng nay (04/11), các đại biểu thảo luận tại hội trường về dự án Luật An ninh dữ liệu và dự án Luật Định danh và xác thực điện tử. Cho ý kiến vào dự án Luật An ninh dữ liệu, đại biểu Lê Thị Thanh Lam, đoàn Cần Thơ, nêu rõ: “Thực tế, một người dùng điện thoại ít dung lượng, bộ nhớ nhỏ mà phải cài đặt nhiều ứng dụng, như: Định danh điện tử VNeID, Bảo hiểm xã hội, ứng dụng thuế, ứng dụng giao thông, quản lý giấy tờ, ứng dụng điện, nước, mạng di động... Điều đó cho thấy càng nhiều hệ thống trùng lặp cùng kết nối vào dữ liệu của người dân thì càng nhiều điểm phải bảo vệ. Tôi đề nghị Ban soạn thảo cần xác định rõ sử dụng dữ liệu an toàn, đúng mục đích, có trách nhiệm và hiệu quả.
Đại biểu Trần Mạnh Huy, đoàn Đà Nẵng đề xuất cơ chế phòng ngừa và xử lý rủi ro liên ngành, kiểm soát các điểm phụ thuộc chung giữa nhiều hệ thống dữ liệu trọng yếu thay vì chỉ quản lý riêng lẻ ở từng đơn vị.
Giải trình ý kiến của đại biểu, Bộ trưởng Bộ Công an Lương Tam Quang cho biết: “Tránh bảo vệ dàn trải ở nơi rủi ro thấp nhưng lại bỏ ngỏ ở nơi rủi ro cao. Tiếp thu kết luận của Ủy ban Thường vụ Quốc hội, dự thảo thiết kế 5 cấp độ rủi ro tương thích với 5 cấp độ hệ thống thông tin theo Luật An ninh mạng. Trong đó, Khoản 4 Điều 8 dự thảo luật cho phép sử dụng ngay kết quả xác định cấp độ theo pháp luật về an ninh mạng để cùng một hệ thống không phải đánh giá hai lần. Cấp độ rủi ro cũng không thay thế việc phân loại dữ liệu cốt lõi, dữ liệu quan trọng theo Luật Dữ liệu và không làm phát sinh danh mục mới mà chỉ là căn cứ để lựa chọn biện pháp bảo vệ.”
Đối với dự Luật Định danh và xác thực điện tử, các đại biểu cho rằng Luật này không chỉ để chứng minh hệ thống xác thực an toàn và thông minh, mà còn phải đảm bảo người dân được bảo vệ trên môi trường số.
Buổi chiều, Quốc hội thảo luận ở hội trường về dự án Luật Xử lý vi phạm hành chính (sửa đổi).