


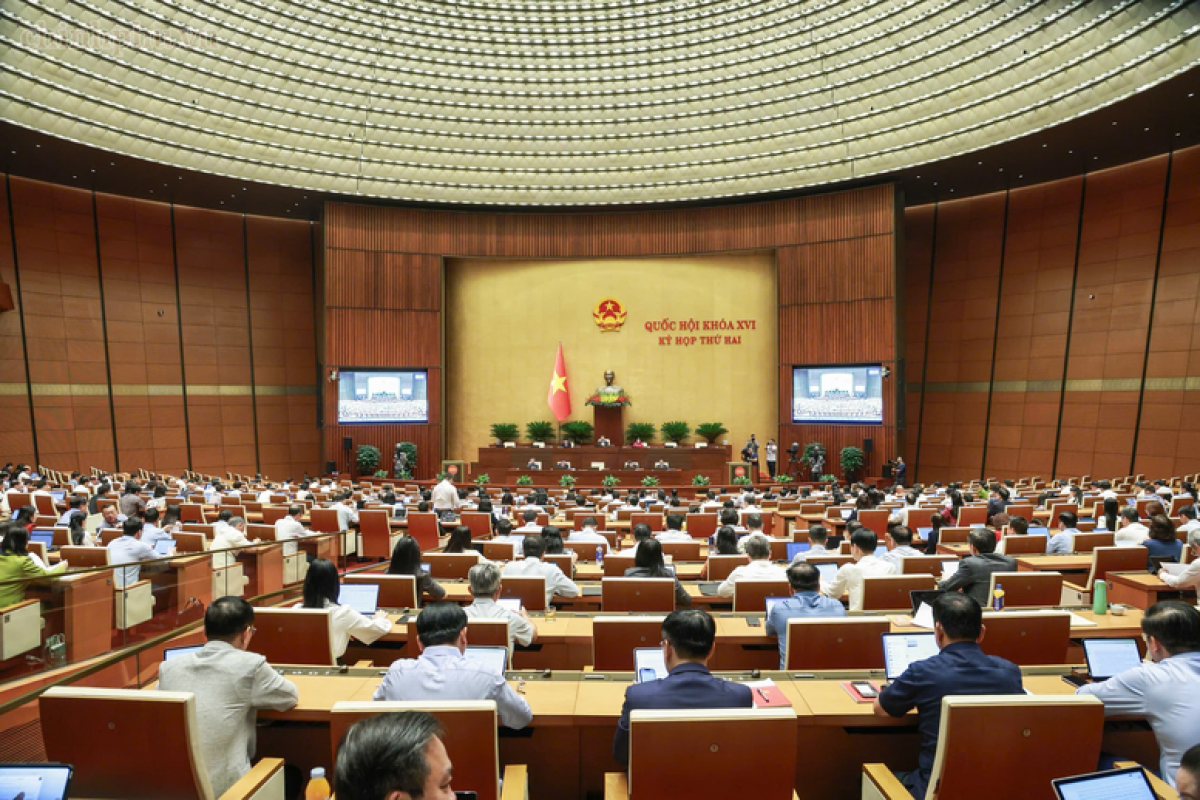
Durante el debate sobre el primero de ellos, la diputada Le Thi Thanh Lam, representante de Can Tho, propuso que el texto establezca claramente que los datos deben utilizarse de forma segura, responsable y eficaz, siempre con arreglo a la finalidad para la que fueron recopilados.
Por su parte, Tran Manh Huy, diputado por Da Nang, defendió la creación de mecanismos de coordinación intersectorial para prevenir y gestionar riesgos, así como para supervisar las interdependencias entre los distintos sistemas de datos esenciales, en lugar de abordar estos riesgos de forma aislada.
En respuesta a las intervenciones, el ministro de Seguridad Pública, Luong Tam Quang, explicó: “Hay que evitar que los esfuerzos de protección se dispersen en ámbitos de bajo riesgo mientras quedan desatendidos aquellos que entrañan mayores peligros. En atención a las conclusiones del Comité Permanente de la Asamblea Nacional, el proyecto establece cinco niveles de riesgo, compatibles con los cinco niveles de clasificación de los sistemas de información previstos en la Ley de Ciberseguridad. En particular, el apartado 4 del artículo 8 permite aprovechar directamente los resultados de las clasificaciones realizadas conforme a dicha legislación, evitando que un mismo sistema tenga que someterse a dos evaluaciones. Estos niveles de riesgo tampoco sustituyen la clasificación de los datos esenciales e importantes contemplada en la Ley de Datos ni crean nuevas categorías, sino que sirven de referencia para determinar las medidas de protección adecuadas”.
En cuanto al proyecto de Ley de Identificación y Autenticación Electrónicas, los diputados insistieron en que la futura normativa debe garantizar tanto la seguridad y eficacia de los sistemas de autenticación como la protección de los ciudadanos en el entorno digital.
Por la sesión vespertina, la Asamblea Nacional debatirá en sesión plenaria el proyecto de reforma de la Ley de Tratamiento de Infracciones Administrativas.